Juniper's October 2026 Security Release: 153 Junos CVEs, 15 Critical, and What to Patch First
Juniper's October 14 release fixes 153 Junos OS and Junos OS Evolved CVEs, 15 of them critical, spanning BGP, J-Web, SRX, MX and more. None are on CISA's KEV list and Juniper knows of no exploitation, but most lack workarounds, so upgrading is the fix.
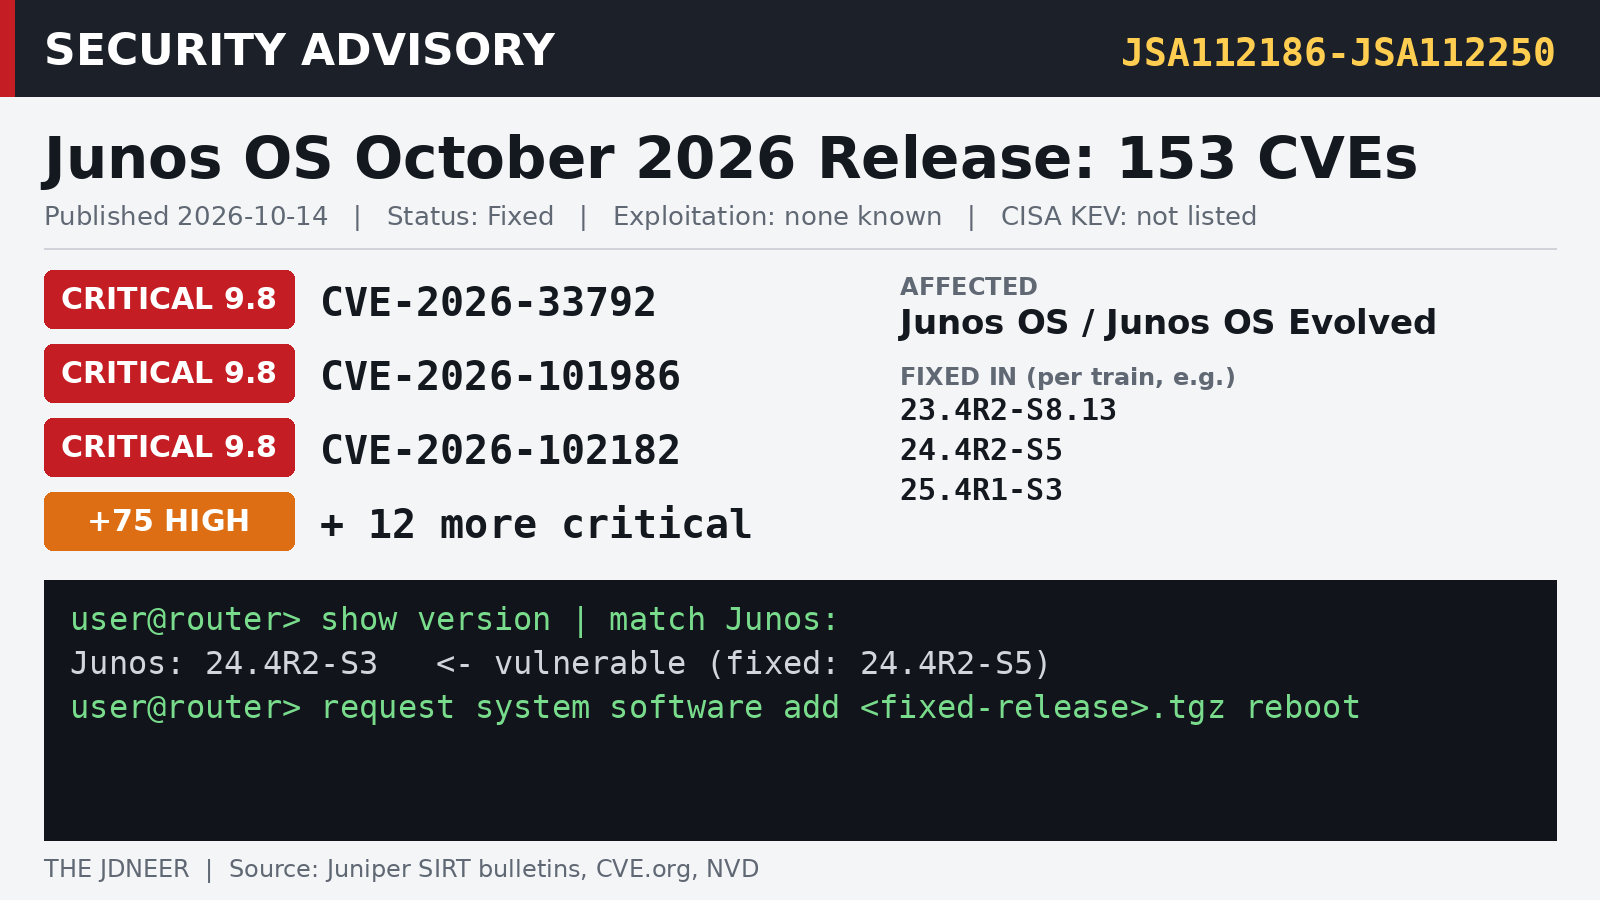
Juniper Networks published its October 2026 security release on October 14, and it is one of the largest the company has shipped: 153 CVEs, all assigned by Juniper's SIRT and all affecting Junos OS, Junos OS Evolved or both. By CVSS 3.1 score, 15 are critical, 75 high, 61 medium and 2 low. Juniper's SIRT says it is not aware of malicious exploitation of the critical flaws, and as of October 16 none of the 153 appear in CISA's Known Exploited Vulnerabilities catalog. The upside for admins is that the fixes converge on the same set of releases, so one upgrade per device clears most of the list.
Most of the CVEs sit in the omnibus bulletin JSA112187, which alone covers 106 of them, with further batches in JSA112186 (SRX Series), JSA112188, JSA112250 (Junos OS Evolved) and JSA112196 (MX Series), plus a dozen single-issue bulletins. THE JDNEER also covered the MX Series kmd flaw and the J-Web bugs when the release landed.
The critical flaws
The fifteen critical issues, each rated 9.8, fall into a few groups.
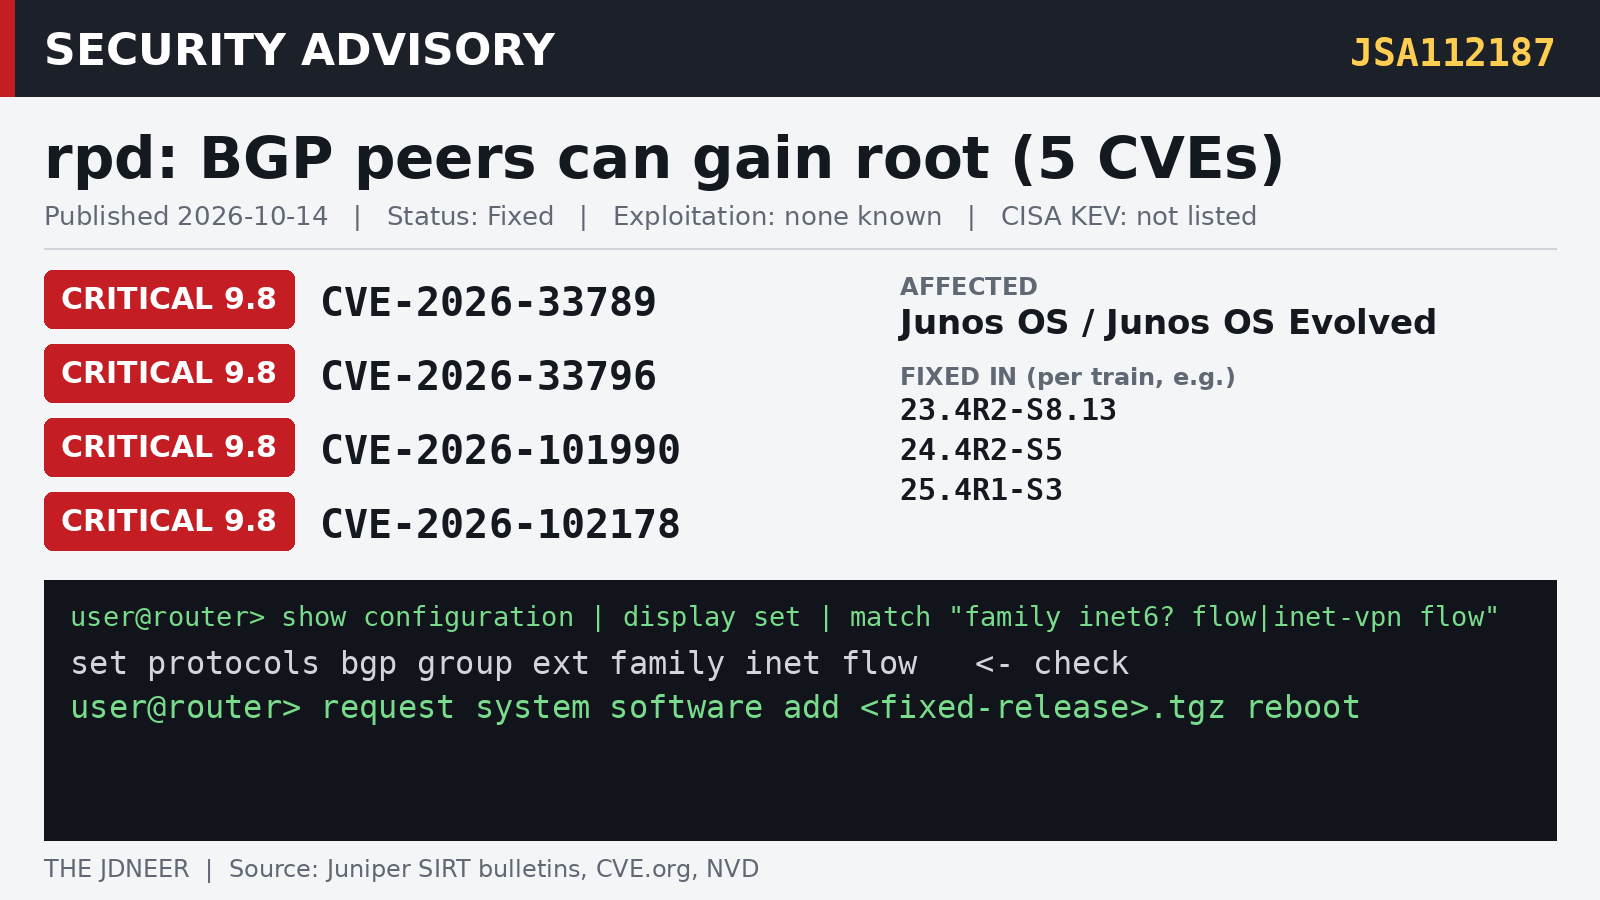
BGP and the routing daemon. Five stack overflows in rpd can be triggered by BGP traffic: CVE-2026-33789 and CVE-2026-33796 through the BGP Monitoring Protocol, CVE-2026-101990 and CVE-2026-102178 through flowspec re-advertisement, and CVE-2026-101982 through EVPN-VPWS routes. Most can lead to root code execution on Junos OS. Only CVE-2026-33789 has a workaround: disabling BMP or avoiding the inet flow family. THE JDNEER breaks these down in a separate deep dive on the BGP bugs.
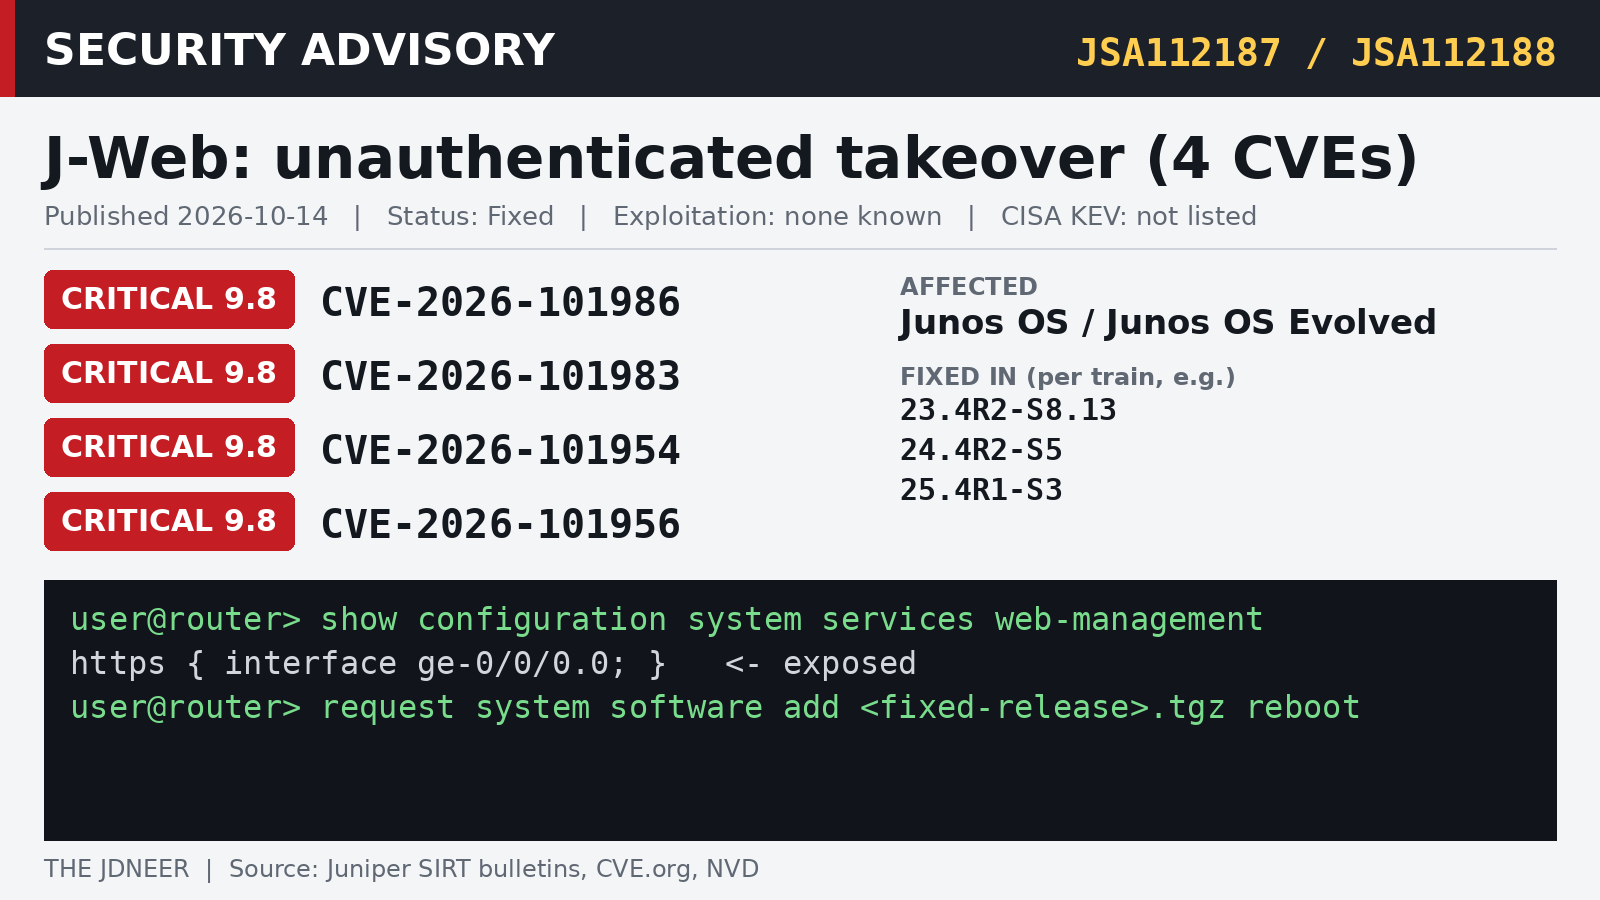
J-Web. Four flaws in the built-in web interface need no login: CVE-2026-101986 bypasses authentication on all supported trains, CVE-2026-101983 is an httpd overflow when a J-Web virtual domain is configured, and CVE-2026-101954 and CVE-2026-101956 allow full takeover on 25.2 and later. None has a workaround. More detail is in THE JDNEER's J-Web deep dive.
SRX Series. CVE-2026-33792 lets an unauthenticated attacker run code as root through a crafted packet on a configured GRE tunnel, and CVE-2026-101950 is a heap overflow on interfaces configured for Secure Vector Routing. The same SRX bulletin also fixes CVE-2026-33798 (8.8), root code execution over chassis cluster fabric links from an adjacent attacker.
MX Series. CVE-2026-102182 is an overflow in kmd, the IKE key management daemon, that allows unauthenticated root code execution through certificate-based IKE packets.
Everything else critical. CVE-2026-102175 is a heap overflow in the sdxd service-deployment daemon reachable by anyone who can control or intercept its server connection, CVE-2026-102031 is a TACACS+ command injection on Junos OS Evolved that turns a low-privileged user into root, and CVE-2026-101980 is a kernel crash triggered by malformed Extended Echo requests where that feature is configured.
Many of these only bite when a specific feature is configured, such as BMP, flowspec, J-Web, GRE or Secure Vector Routing. That is worth checking first, but Juniper lists no workaround for most of them, so the upgrade is the real fix.
Are you affected?
A quick way to check exposure, based on the conditions Juniper lists in its advisories. Run these from operational mode on each device.
- ☐ Run
show versionand compare the Junos release against the fixed builds for your train. Anything older than the fixed build in your train is affected. - ☐ Run
show configuration routing-options bmpandshow configuration protocols bgp | display set | match bmp, since BMP can also be set per group or neighbor. Any configured BMP station means CVE-2026-33789 and CVE-2026-33796 apply. - ☐ Run
show configuration | display set | match "family inet6? flow|inet-vpn flow"to cover every routing instance. Any match means the flowspec bugs, CVE-2026-101990 and CVE-2026-102178, apply. - ☐ Run
show configuration system services web-management. If HTTP or HTTPS is configured, J-Web is on and CVE-2026-101986 applies; on 25.2, 25.4 or 26.2, so do CVE-2026-101954 and CVE-2026-101956. - ☐ Look at which interfaces J-Web listens on and whether those are reachable from the internet or other untrusted networks. Reachable means exposed to an unauthenticated attacker.
- ☐ SRX: run
show chassis cluster status. A configured chassis cluster means the fabric flaws CVE-2026-33798, CVE-2026-101936 and CVE-2026-101937 apply. - ☐ SRX: run
show configuration interfaces | display set | match "^set interfaces gr-". Any configured gr- unit means CVE-2026-33792 applies. The physical gr-0/0/0 interface on its own is not exposure. - ☐ SRX: run
show configuration services security-intelligence. A configured feed means the ipfd flaws, including CVE-2026-101997, apply. - ☐ SRX: check whether Secure Vector Routing, UTM Anti-Spam SBL or remote-access VPN with JIMS identity publishing are in use. Each is a precondition for one of the SRX CVEs.
- ☐ MX: check whether IPsec with certificate-based IKE is configured. If so, CVE-2026-102182 applies.
How to patch
For most CVEs in this release, the fixed Junos OS releases are 23.2R2-S7.7, 23.4R2-S8.13, 24.2R2-S5.5, 24.4R2-S5, 25.2R2-S2, 25.4R1-S3 and 26.2R1-S2, with later builds such as 25.4R2 and 26.2R2 also fixed. On Junos OS Evolved, the matching fixes are 23.2R2-S7.7-EVO, 23.4R2-S8.11-EVO, 24.2R2-S5.6-EVO, 24.4R2-S5-EVO, 25.2R2-S2-EVO, 25.4R1-S3-EVO and 26.2R1-S2-EVO, plus 25.2X100-D35-EVO and 25.4X300-D40-EVO. A handful of single-issue bulletins were fixed in earlier maintenance releases, so check the bulletin linked in the table for your train.
- Start with internet-facing devices and anything that exposes J-Web, terminates IPsec or GRE, or exchanges BGP flowspec, BMP or EVPN routes with outside networks.
- Stay in the release train you already run and move to its fixed build, after checking Juniper's download page for your platform.
- While you schedule windows, keep J-Web and other management services reachable only from trusted management hosts.
- Hardware on end-of-life releases will not get fixes. Juniper does not assess those releases, so treat such devices as exposed if they use the affected features.
Every CVE in the October 2026 release
Sorted by CVSS 3.1 score. Each CVE links to its NVD record and each bulletin to Juniper's support portal. Components are taken from Juniper's own descriptions.
| CVE | Product | Component | CVSS 3.1 | CVSS 4.0 | Bulletin |
|---|---|---|---|---|---|
| CVE-2026-101950 | Junos OS | SVR component | 9.8 Critical | 9.3 | JSA112186 |
| CVE-2026-101954 | Junos OS, Junos OS Evolved | J-Web management interface and its NETCONF session handling | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-101956 | Junos OS | J-Web web management component | 9.8 Critical | 9.3 | JSA112188 |
| CVE-2026-101980 | Junos OS | kernel | 9.8 Critical | 9.3 | JSA112188 |
| CVE-2026-101982 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-101983 | Junos OS, Junos OS Evolved | httpd process | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-101986 | Junos OS, Junos OS Evolved | J-Web | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-101990 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-102031 | Junos OS Evolved | TACACS | 9.8 Critical | 9.3 | JSA112250 |
| CVE-2026-102175 | Junos OS, Junos OS Evolved | sdxd service-deployment daemon | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-102178 | Junos OS, Junos OS Evolved | BGP routing daemon | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-102182 | Junos OS | kmd component | 9.8 Critical | 9.3 | JSA112196 |
| CVE-2026-33789 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 9.8 Critical | 9.2 | JSA112187 |
| CVE-2026-33792 | Junos OS | srxpfe process | 9.8 Critical | 9.3 | JSA112186 |
| CVE-2026-33796 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 9.8 Critical | 9.3 | JSA112187 |
| CVE-2026-101965 | Junos OS Evolved | gRPC daemon | 8.8 High | 8.7 | JSA112250 |
| CVE-2026-101967 | Junos OS Evolved | bootzd zero-touch provisioning daemon | 8.8 High | 9.3 | JSA112250 |
| CVE-2026-101978 | Junos OS Evolved | bootzd zero-touch provisioning daemon | 8.8 High | 8.7 | JSA112250 |
| CVE-2026-101979 | Junos OS, Junos OS Evolved | authd (SNMP) | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-101981 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102014 | Junos OS | authd process | 8.8 High | 8.7 | JSA112188 |
| CVE-2026-102015 | Junos OS, Junos OS Evolved | secure-dot1xd process | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102049 | Junos OS, Junos OS Evolved | l2cpd process | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102050 | Junos OS, Junos OS Evolved | l2cpd daemon | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102052 | Junos OS, Junos OS Evolved | jdhcpd process | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102055 | Junos OS, Junos OS Evolved | cfmd process | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102059 | Junos OS, Junos OS Evolved | phone-home daemon (phcd) | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102061 | Junos OS, Junos OS Evolved | phone-home daemon (phcd) | 8.8 High | 8.7 | JSA112187 |
| CVE-2026-102069 | Junos OS | dot1x daemon | 8.8 High | 8.7 | JSA112188 |
| CVE-2026-102174 | Junos OS | iked IKE key-management daemon | 8.8 High | 8.7 | JSA112186 |
| CVE-2026-102176 | Junos OS | SDK service process | 8.8 High | 8.7 | JSA112188 |
| CVE-2026-103994 | Junos OS | VXLAN Gateway Daemon (vgd) | 8.8 High | 8.7 | JSA112188 |
| CVE-2026-33798 | Junos OS, Junos OS Evolved | srxpfe | 8.8 High | 8.7 | JSA112186 |
| CVE-2026-101966 | Junos OS Evolved | jti-dialoutd | 8.2 High | 8.8 | JSA112250 |
| CVE-2026-101955 | Junos OS | UTM Anti-Spam SBL | 8.1 High | 9.2 | JSA112186 |
| CVE-2026-101997 | Junos OS | ipfd | 8.1 High | 9.2 | JSA112186 |
| CVE-2026-102037 | Junos OS | Unified Threat Management daemon (utmd) | 8.1 High | 9.2 | JSA112186 |
| CVE-2026-102062 | Junos OS | ipfd daemon | 8.1 High | 9.2 | JSA112186 |
| CVE-2026-102084 | Junos OS | VPN daemon | 8.1 High | 9.2 | JSA112173 |
| CVE-2026-101927 | Junos OS, Junos OS Evolved | eventd | 7.8 High | 8.6 | JSA112187 |
| CVE-2026-102079 | Junos OS | CLI | 7.8 High | 8.5 | JSA112180 |
| CVE-2026-102177 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.6 High | 7.2 | JSA112187 |
| CVE-2026-101939 | Junos OS, Junos OS Evolved | routing protocol daemon (RPD) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101940 | Junos OS, Junos OS Evolved | rpd routing daemon | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101941 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101942 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101943 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101944 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101945 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101948 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101949 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101951 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101952 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101957 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101961 | Junos OS, Junos OS Evolved | routing-policy nexthop-ECMP matcher | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101962 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101963 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101973 | Junos OS | pkid component | 7.5 High | 8.7 | JSA112188 |
| CVE-2026-101976 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101977 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102012 | Junos OS Evolved | na-grpcd process | 7.5 High | 8.7 | JSA112250 |
| CVE-2026-102016 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102020 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102022 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102023 | Junos OS Evolved | fwstatsd | 7.5 High | 8.7 | JSA112250 |
| CVE-2026-102024 | Junos OS, Junos OS Evolved | routing daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102025 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102026 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102027 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102028 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102029 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102030 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102036 | Junos OS, Junos OS Evolved | l2ald process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102044 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102046 | Junos OS | netsctp.ko | 7.5 High | 8.7 | JSA112196 |
| CVE-2026-102057 | Junos OS | jdhcpd process | 7.5 High | 8.7 | JSA112188 |
| CVE-2026-102064 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102065 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102068 | Junos OS Evolved | kernel | 7.5 High | 9.2 | JSA112250 |
| CVE-2026-102070 | Junos OS | Two-Way Active Measurement Protocol (TWAMP) client | 7.5 High | 9.2 | JSA112188 |
| CVE-2026-102077 | Junos OS | Packet Forwarding Engine (PFE) | 7.5 High | 8.7 | JSA112182 |
| CVE-2026-102081 | Junos OS | packet forwarding engine (PFE) | 7.5 High | 8.7 | JSA112177 |
| CVE-2026-102179 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102180 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102183 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102184 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-102185 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-33795 | Junos OS, Junos OS Evolved | rpd process | 7.5 High | 8.7 | JSA112187 |
| CVE-2026-101994 | Junos OS, Junos OS Evolved | l2ald daemon | 7.1 High | 7.1 | JSA112187 |
| CVE-2026-102056 | Junos OS, Junos OS Evolved | cfmd process | 7.1 High | 7.1 | JSA112187 |
| CVE-2026-103993 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.8 Medium | 6.9 | JSA112187 |
| CVE-2026-101936 | Junos OS | srxpfe process | 6.5 Medium | 7.1 | JSA112186 |
| CVE-2026-101937 | Junos OS | srxpfe | 6.5 Medium | 7.1 | JSA112186 |
| CVE-2026-101938 | Junos OS, Junos OS Evolved | srxpfe | 6.5 Medium | 7.1 | JSA112186 |
| CVE-2026-101959 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101960 | Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112250 |
| CVE-2026-101964 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101969 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101970 | Junos OS, Junos OS Evolved | rpd PIM Join/Prune processing | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101971 | Junos OS, Junos OS Evolved | rpd, the routing protocol daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101972 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101974 | Junos OS, Junos OS Evolved | rpd | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101975 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101984 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101985 | Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112250 |
| CVE-2026-101987 | Junos OS, Junos OS Evolved | routing daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101988 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101989 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101992 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101993 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101996 | Junos OS, Junos OS Evolved | l2ald daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-101999 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102000 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102011 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102017 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102018 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102019 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102021 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102032 | Junos OS, Junos OS Evolved | l2ald process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102033 | Junos OS, Junos OS Evolved | l2ald | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102034 | Junos OS, Junos OS Evolved | l2ald daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102035 | Junos OS, Junos OS Evolved | l2ald process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102039 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102040 | Junos OS, Junos OS Evolved | rpd routing daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102041 | Junos OS, Junos OS Evolved | rpd routing daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102042 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102043 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102045 | Junos OS Evolved | lacpd | 6.5 Medium | 7.1 | JSA112250 |
| CVE-2026-102047 | Junos OS, Junos OS Evolved | l2cpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102048 | Junos OS | l2cpd process | 6.5 Medium | 7.1 | JSA112188 |
| CVE-2026-102051 | Junos OS, Junos OS Evolved | l2cpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102058 | Junos OS, Junos OS Evolved | bfdd daemon | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102060 | Junos OS, Junos OS Evolved | rpd process | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102063 | Junos OS | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112196 |
| CVE-2026-102066 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102067 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102071 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112187 |
| CVE-2026-102072 | Junos OS | gRPC library used by na-grpcd | 6.5 Medium | 7.1 | JSA112188 |
| CVE-2026-102085 | Junos OS Evolved | Internal process port | 6.5 Medium | 6.9 | JSA112171 |
| CVE-2026-102087 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 6.5 Medium | 7.1 | JSA112168 |
| CVE-2026-102078 | Junos OS | packet forwarding engine (pfe) | 5.9 Medium | 8.2 | JSA112181 |
| CVE-2026-102082 | Junos OS | SSL plugin | 5.9 Medium | 8.2 | JSA112176 |
| CVE-2026-102083 | Junos OS | UTM processing | 5.9 Medium | 8.2 | JSA112174 |
| CVE-2026-102086 | Junos OS | DNS plugin | 5.9 Medium | 8.2 | JSA112170 |
| CVE-2026-101968 | Junos OS, Junos OS Evolved | rpd process | 5.4 Medium | 5.3 | JSA112187 |
| CVE-2026-102053 | Junos OS, Junos OS Evolved | l2ald process | 5.3 Medium | 6.9 | JSA112187 |
| CVE-2026-102080 | Junos OS | clock synchronization daemon (clksyncd) | 5.3 Medium | 6.0 | JSA112178 |
| CVE-2026-101934 | Junos OS, Junos OS Evolved | eventd | 4.4 Medium | 6.7 | JSA112187 |
| CVE-2026-102013 | Junos OS, Junos OS Evolved | na-grpcd process | 4.4 Medium | 6.7 | JSA112187 |
| CVE-2026-101995 | Junos OS, Junos OS Evolved | l2ald | 4.3 Medium | 5.3 | JSA112187 |
| CVE-2026-102054 | Junos OS, Junos OS Evolved | L2ALM | 4.3 Medium | 5.3 | JSA112187 |
| CVE-2026-101946 | Junos OS, Junos OS Evolved | rpd process | 3.5 Low | 5.3 | JSA112187 |
| CVE-2026-101991 | Junos OS, Junos OS Evolved | routing protocol daemon (rpd) | 3.1 Low | 5.3 | JSA112187 |
Sources: Juniper Networks security bulletins on its support portal (some pages require a Juniper account), Juniper's CVE records as published to CVE.org and the NVD, and CISA's Known Exploited Vulnerabilities catalog, checked October 16, 2026.